
Drept penal · Criminalitate informatică · DIICOT
Hacker român din gruparea „KillSec", reținut de DIICOT în Operațiunea internațională „KillSwitch" — ce infracțiuni sunt în dosar și ce pedepse prevede legea română pentru atacuri cibernetice organizate
Pe 1 octombrie 2026, DIICOT a reținut un tânăr român de 24 de ani, acuzat că face parte din gruparea internațională de hackeri „KillSec", în cadrul Operațiunii „KillSwitch" — o acțiune coordonată de autorități judiciare din state europene și din SUA. Gruparea este responsabilă de aproximativ 1.000 de atacuri informatice la nivel mondial. Explicăm cum funcționa schema, ce infracțiuni sunt reținute în dosar și ce pedepse prevede Codul penal român pentru criminalitatea informatică organizată.
Ce s-a întâmplat pe 1 octombrie 2026
DIICOT a reținut un tânăr de 24 de ani, acuzat că face parte dintr-o grupare de hackeri intitulată „KillSec", în cadrul unei operațiuni internaționale care a reunit autorități judiciare din state europene și din SUA și care a vizat aproximativ 1.000 de atacuri informatice la nivel mondial.
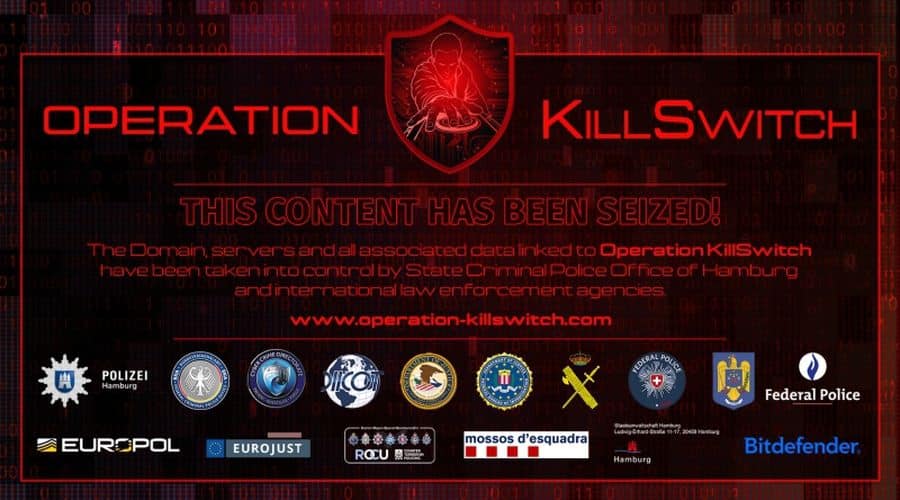
Procurorii DIICOT au pus în aplicare patru mandate de percheziție domiciliară în municipiul București și pe raza județului Vaslui, fiind găsite și ridicate dispozitive de stocare a datelor. Acțiunea face parte din Operațiunea internațională „KillSwitch", care a vizat destructurarea întregii rețele KillSec. Lovitura decisivă dată de autorități a inclus preluarea controlului asupra site-ului grupării „KillSec", iar forțele de ordine au pus sub sigiliu peste 110 terabytes de date.
Europol a confirmat că tânărul reținut în România este suspectat că este „administratorul" grupării KillSec — adică nu un simplu membru, ci persoana care coordona activitatea întregii rețele.
Cum funcționa gruparea KillSec — schema tehnică și operațională
Din probele administrate în cursul urmăririi penale, a reieșit că, în luna octombrie 2023, inculpatul, împreună cu alți membri, a acționat într-un grup infracțional organizat, transfrontalier, denumit generic „KillSec", în scopul obținerii unor sume de bani din „furtul de date informatice" și vânzarea lor către terți interesați.
Metoda de operare era structurată în mai multe etape:
- Identificarea vulnerabilităților. Membrii grupării au identificat vulnerabilitățile sistemelor informatice ale potențialelor victime — scanând rețelele cu instrumente specializate și exploatând în special punctele de acces insuficient securizate asociate serviciilor de stocare în cloud.
- Cumpărarea de credențiale de pe Darknet. Hackerii au achiziționat credențiale de acces oferite spre vânzare pe Darknet — parole și date de autentificare furate în atacuri anterioare și vândute pe piețele subterane online. Aceasta reducea semnificativ efortul tehnic necesar pentru a pătrunde în sistemele vizate.
- Accesul ilegal și exfiltrarea datelor. Membrii grupării au accesat ilegal sisteme informatice, au exfiltrat date informatice din sistemele atacate, copiind volume mari de informații sensibile — date de clienți, documente financiare, proprietate intelectuală.
- Șantajul. Ulterior, au contactat victimele sub amenințarea că, în situația în care nu achită o răscumpărare în criptomonedă, datele vor fi publicate online sau vândute altor grupări de criminalitate informatică. Acesta este modelul clasic de atac de tip „double extortion" — plătești sau îți publicăm datele.
- Infrastructura tehnică. Membrii grupării au creat o infrastructură tehnică destinată accesării și transferului neautorizat de date și au configurat, succesiv, servere de comandă și control, găzduite de un furnizor global de cloud computing. Membrii rețelei și-au creat alias-uri pentru a putea fi recunoscuți în mediul online infracțional, dar și pentru a-și ascunde identitatea reală, și au utilizat pentru comunicare canale criptate.
Investigația a fost susținută și de două companii private de securitate cibernetică, ceea ce este din ce în ce mai frecvent în dosarele mari de cybercrime — firmele private au capacități tehnice de analiză care completează resursele instituțiilor publice.
Acuzațiile din dosar — ce prevede Codul penal român
Tânărul este cercetat pentru constituirea unui grup infracțional organizat, acces ilegal la un sistem informatic, transfer neautorizat de date informatice, operațiuni ilegale cu dispozitive sau programe informatice și șantaj. Luăm fiecare infracțiune pe rând.
1. Constituirea unui grup infracțional organizat (art. 367 Cod penal)
Infracțiunea sancționează inițierea, constituirea, aderarea sau sprijinirea unui grup organizat de cel puțin trei persoane, structurat, care acționează coordonat în scopul comiterii de infracțiuni grave. Pedeapsa: închisoare de la 1 la 5 ani, sau mai mare dacă grupul a comis infracțiuni cu pedepse mai severe — caz în care se aplică pedeapsa infracțiunii cu maximul cel mai ridicat, sporită cu o treime.
2. Accesul ilegal la un sistem informatic (art. 360 Cod penal)
Accesul, fără drept, la un sistem informatic este sancționat cu închisoare de la 3 luni la 3 ani sau amendă. Dacă accesul a fost realizat prin încălcarea măsurilor de securitate, pedeapsa crește la 6 luni–5 ani. Când fapta a produs consecințe grave — date ale unor instituții publice, sisteme critice, prejudicii semnificative — pedepsele se majorează suplimentar.
3. Transferul neautorizat de date informatice (art. 364 Cod penal)
Transferul neautorizat de date dintr-un sistem informatic sau dintr-un mijloc de stocare este sancționat cu închisoare de la 1 la 5 ani. La fel ca la accesul ilegal, circumstanțele agravante (date sensibile, sisteme critice, prejudicii extinse) pot mări considerabil limitele de pedeapsă.
4. Operațiuni ilegale cu dispozitive sau programe informatice (art. 365 Cod penal)
Această infracțiune vizează producerea, deținerea, distribuirea sau utilizarea de instrumente destinate comiterii de atacuri informatice — inclusiv malware, exploit-uri, programe de scanare a vulnerabilităților. Pedeapsa: închisoare de la 6 luni la 3 ani sau amendă. Cumpărarea de credențiale de pe Darknet poate intra și sub această incidență.
5. Șantajul (art. 207 Cod penal)
Constrângerea unei persoane prin amenințare cu divulgarea unor informații reale sau imaginare, compromițătoare pentru ea, în scopul de a obține un folos patrimonial injust — aceasta este exact schema „plătești sau îți publicăm datele". Pedeapsa pentru șantaj: închisoare de la 1 la 5 ani.
Cooperarea internațională în dosarele de cybercrime — cum funcționează
Dosarul KillSec ilustrează modul în care anchetele de criminalitate informatică transfrontalieră sunt coordonate în prezent. Câteva mecanisme cheie:
- Europol și Eurojust coordonează schimbul de informații și de probe între statele membre UE, fără a conduce ele însele anchete penale — rolul lor este de facilitator și coordonator tehnic.
- Comisii rogatorii internaționale — instrumentul prin care un stat solicită altui stat acte de procedură (audieri, percheziții, ridicare de documente). Sunt lente, dar obligatorii când probele se află în alte jurisdicții.
- Convenția de la Budapesta privind criminalitatea informatică — principalul tratat internațional în domeniu, ratificat de România și de SUA, care creează un cadru comun pentru definirea infracțiunilor și cooperarea judiciară rapidă în cazuri de cybercrime.
- Parteneriate public-private — companiile de securitate cibernetică colaborează direct cu autoritățile de aplicare a legii, furnizând analize tehnice, identificând infrastructura atacatorilor și facilitând preluarea controlului asupra serverelor utilizate de grupările infracționale.
Concluzie
Dosarul KillSec arată că România nu mai este doar o sursă de atacatori cibernetici care operează în afara razei autorităților — DIICOT a demonstrat că poate identifica, ancheta și reține inclusiv persoane cu roluri de coordonare în rețele globale de cybercrime, în cooperare cu Europol și SUA.
Din punct de vedere juridic, combinarea celor cinci infracțiuni reținute poate duce la pedepse cumulate semnificative. Tânărul de 24 de ani riscă, dacă va fi condamnat, un cumul de pedepse care poate depăși cu ușurință 10 ani de închisoare — mai ales dacă instanța va reține și circumstanțele agravante legate de numărul victimelor, valoarea prejudiciilor și caracterul internațional al grupului.
Surse: DIICOT — comunicat oficial 1 octombrie 2026; Agerpres — 1 octombrie 2026; ProTV Știri — 1 octombrie 2026; HotNews.ro — 1 octombrie 2026; Antena 3 — 1 octombrie 2026; Observator News — 1 octombrie 2026; Europol — declarație oficială 1 octombrie 2026; Codul penal român, art. 207, 360, 364, 365, 367.